Domain fernsprechnetz.de kaufen?
Wir ziehen mit dem Projekt
fernsprechnetz.de um.
Sind Sie am Kauf der Domain
fernsprechnetz.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain fernsprechnetz.de kaufen?
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
Ähnliche Suchbegriffe für Angriffsszenarien
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
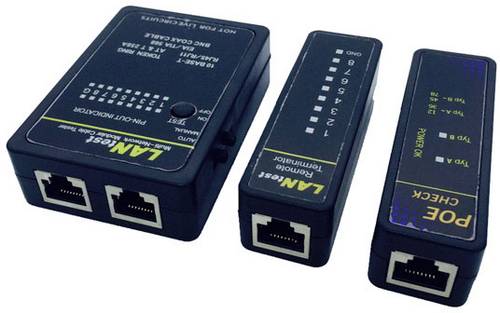
Kabeltester WZ0015P LogiLink WZ0015P Netzwerk, TelekommunikationPraktischer Kabeltester für RJ11, RJ12, RJ45, BNC und PoE. Für Koax-, Telefon- und Netzwerkleitungen. Mit der dazugehörigen Remote Einheit kann eine komplette Leitung auch nach der Installation geprüft werden. Einfache Bedienung, Anzeige über LEDs zum Testen von RJ45, RJ12, RJ11 und Coax nach den gültigen Standards. Das Gerät prüft auf Verbindung, Schirmung, sowie auf Belegung der Adernpaare (RJ45 Netzwerkkabel). Der beigefügte PoE-Finder identifiziert schnell und einfach vor Ort alle Netzwerk-Datenports auf Power Over Ethernet Spannungsversorgung. Er zeigt an, ob eine PoE Spannung vorhanden ist und wenn ja, auf welchen Aderpaaren (1-2/3-6 oder 4-5/7-8).13,88 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
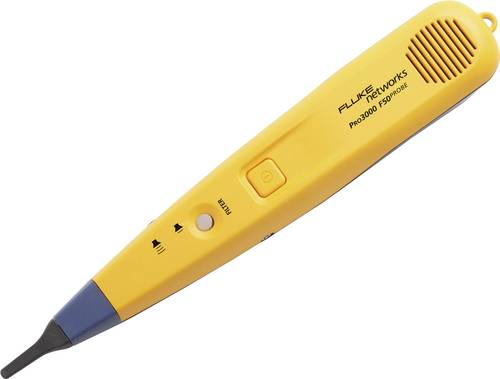
Fluke Networks Tonverfolger 4962063 PRO3000F50 Netzwerk, TelekommunikationDie Pro3000F50 gefilterte Sonde bietet klare und präzise Verfolgung von Kommunikationsverkabelungen. Der innovative Filter der Sonde verhindert Rauschen von externen Quellen beim Lauschen auf Ton.192,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
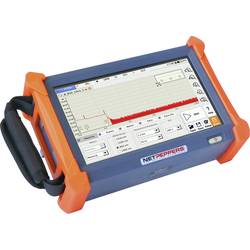
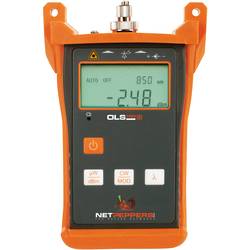
Glasfaserprüfgerät NP-FIBER150SM NetPeppers NP-FIBER150SM Netzwerk, TelekommunikationDie modernen Laserlichtquellen der OLS Serie, garantieren Ihnen eine schnelle Messung, ohne lange Aufwärmzeiten für genaue und reproduzierbare Ergebnisse einplanen zu müssen. Sie können mit den Laserlichtquellen der OLS Serie direkt mit Ihrer Messung starten. Der OLS150 SM unterstützt 1310/1550nm Wellenlängen und zeigt zusammen mit dem OPM 100 die Qualität der Glasfaserstrecken an. Der OLS150SM ist mit einer 2,5 mm Schnittstelle ausgestattet und somit mit SC, ST und FC-Steckern kompatibel. Zusätzlich enthält der Lieferumfang einen 1,25 mm Adapter für MU-Stecker. Der OLS150SM liegt mit seiner kompakten Form und nur 300g gut in der Hand. Die Ummantelung aus Gummi schützt vor Beschädigung des Prüfgeräts. Durch den im Lieferumfang enthaltenen Lanyard (Gurt) kann das Gerät sicher um den Hals gehängt werden und man muss es nicht ständig in der Hand halten.539,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glasfaserprüfgerät NP-FIBER150MM NetPeppers NP-FIBER150MM Netzwerk, TelekommunikationDie modernen Laserlichtquellen der OLS Serie, garantieren Ihnen eine schnelle Messung, ohne lange Aufwärmzeiten für genaue und reproduzierbare Ergebnisse einplanen zu müssen. Sie können mit den Laserlichtquellen der OLS Serie direkt mit Ihrer Messung starten. Der OLS150MM unterstützt 850/1300nm Wellenlängen und zeigt zusammen mit dem OPM100 die Qualität der Glasfaserstrecken an. Der OLS150MM ist mit einer 2,5 mm Schnittstelle ausgestattet und somit mit SC, ST und FC-Steckern kompatibel. Zusätzlich enthält der Lieferumfang einen 1,25 mm Adapter für MU-Stecker. Der OLS150MM liegt mit seiner kompakten Form und nur 300g gut in der Hand. Die Ummantelung aus Gummi schützt vor Beschädigung des Prüfgeräts. Durch den im Lieferumfang enthaltenen Lanyard (Gurt) kann das Gerät sicher um den Hals gehängt werden und man muss es nicht ständig in der Hand halten.515,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
Top-Angebote
Produkte zum Begriff Angriffsszenarien:
-
Multifunktionsmessgerät NP-FIBER1000SM NetPeppers Netzwerk, TelekommunikationDas OTDR1000 ist die optimale Plattform für Abnahmemessungen oder zur Fehlersuche in LWL-Netzen. Es bietet genug Reserven für Anwendungen im FFTX-, LAN- und WAN-Bereich, egal ob Quad-Version (SM/MM) oder als reines Singlemode-OTDR.4239,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
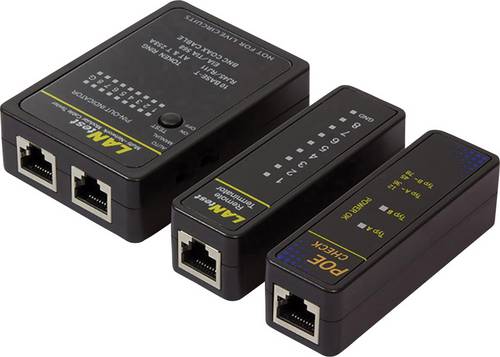
Kabeltester WZ0015P LogiLink WZ0015P Netzwerk, TelekommunikationPraktischer Kabeltester für RJ11, RJ12, RJ45, BNC und PoE. Für Koax-, Telefon- und Netzwerkleitungen. Mit der dazugehörigen Remote Einheit kann eine komplette Leitung auch nach der Installation geprüft werden. Einfache Bedienung, Anzeige über LEDs zum Testen von RJ45, RJ12, RJ11 und Coax nach den gültigen Standards. Das Gerät prüft auf Verbindung, Schirmung, sowie auf Belegung der Adernpaare (RJ45 Netzwerkkabel). Der beigefügte PoE-Finder identifiziert schnell und einfach vor Ort alle Netzwerk-Datenports auf Power Over Ethernet Spannungsversorgung. Er zeigt an, ob eine PoE Spannung vorhanden ist und wenn ja, auf welchen Aderpaaren (1-2/3-6 oder 4-5/7-8).13,88 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Fluke Networks Tonverfolger 4962063 PRO3000F50 Netzwerk, TelekommunikationDie Pro3000F50 gefilterte Sonde bietet klare und präzise Verfolgung von Kommunikationsverkabelungen. Der innovative Filter der Sonde verhindert Rauschen von externen Quellen beim Lauschen auf Ton.192,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen ihre Systeme gegen potenzielle Angriffsszenarien absichern?
Unternehmen können ihre Systeme durch regelmäßige Updates und Patches, die Implementierung von Firewalls und Antivirensoftware sowie Schulungen für Mitarbeiter zur Sensibilisierung für Phishing- und Social Engineering-Angriffe absichern. Zudem ist die Nutzung von sicheren Passwörtern und die Implementierung von Zugriffsbeschränkungen auf sensible Daten empfehlenswert. Ein regelmäßiges Monitoring und die Durchführung von Penetrationstests können helfen, potenzielle Schwachstellen frühzeitig zu erkennen und zu beheben. **
-
Was sind die häufigsten Angriffsszenarien im Bereich der Cyber-Security?
Die häufigsten Angriffsszenarien im Bereich der Cyber-Security sind Phishing, Malware-Infektionen und Distributed Denial of Service (DDoS) Angriffe. Phishing beinhaltet das Versenden gefälschter E-Mails, um persönliche Informationen zu stehlen. Malware-Infektionen erfolgen durch schädliche Software, die in Systeme eindringt und Schaden anrichtet. DDoS-Angriffe überlasten Netzwerke oder Server, um sie unbrauchbar zu machen. **
-
Was sind die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind?
Die häufigsten Angriffsszenarien, denen Unternehmen heutzutage ausgesetzt sind, sind Phishing-Angriffe, Ransomware-Attacken und Datenlecks durch Insider-Bedrohungen. Diese Bedrohungen können zu finanziellen Verlusten, Rufschäden und rechtlichen Konsequenzen führen. Unternehmen müssen daher proaktiv Maßnahmen ergreifen, um sich vor diesen Angriffen zu schützen. **
-
Welche möglichen Angriffsszenarien sollten bei der Entwicklung von Sicherheitsmaßnahmen berücksichtigt werden?
1. Phishing-Angriffe, bei denen Benutzer dazu verleitet werden, vertrauliche Informationen preiszugeben. 2. Denial-of-Service-Angriffe, die die Verfügbarkeit von Systemen beeinträchtigen. 3. Malware-Infektionen, die dazu führen können, dass Angreifer Zugriff auf sensible Daten erhalten. **
Ähnliche Suchbegriffe für Angriffsszenarien
-
Glasfaserprüfgerät NP-FIBER150SM NetPeppers NP-FIBER150SM Netzwerk, TelekommunikationDie modernen Laserlichtquellen der OLS Serie, garantieren Ihnen eine schnelle Messung, ohne lange Aufwärmzeiten für genaue und reproduzierbare Ergebnisse einplanen zu müssen. Sie können mit den Laserlichtquellen der OLS Serie direkt mit Ihrer Messung starten. Der OLS150 SM unterstützt 1310/1550nm Wellenlängen und zeigt zusammen mit dem OPM 100 die Qualität der Glasfaserstrecken an. Der OLS150SM ist mit einer 2,5 mm Schnittstelle ausgestattet und somit mit SC, ST und FC-Steckern kompatibel. Zusätzlich enthält der Lieferumfang einen 1,25 mm Adapter für MU-Stecker. Der OLS150SM liegt mit seiner kompakten Form und nur 300g gut in der Hand. Die Ummantelung aus Gummi schützt vor Beschädigung des Prüfgeräts. Durch den im Lieferumfang enthaltenen Lanyard (Gurt) kann das Gerät sicher um den Hals gehängt werden und man muss es nicht ständig in der Hand halten.539,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Glasfaserprüfgerät NP-FIBER150MM NetPeppers NP-FIBER150MM Netzwerk, TelekommunikationDie modernen Laserlichtquellen der OLS Serie, garantieren Ihnen eine schnelle Messung, ohne lange Aufwärmzeiten für genaue und reproduzierbare Ergebnisse einplanen zu müssen. Sie können mit den Laserlichtquellen der OLS Serie direkt mit Ihrer Messung starten. Der OLS150MM unterstützt 850/1300nm Wellenlängen und zeigt zusammen mit dem OPM100 die Qualität der Glasfaserstrecken an. Der OLS150MM ist mit einer 2,5 mm Schnittstelle ausgestattet und somit mit SC, ST und FC-Steckern kompatibel. Zusätzlich enthält der Lieferumfang einen 1,25 mm Adapter für MU-Stecker. Der OLS150MM liegt mit seiner kompakten Form und nur 300g gut in der Hand. Die Ummantelung aus Gummi schützt vor Beschädigung des Prüfgeräts. Durch den im Lieferumfang enthaltenen Lanyard (Gurt) kann das Gerät sicher um den Hals gehängt werden und man muss es nicht ständig in der Hand halten.515,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
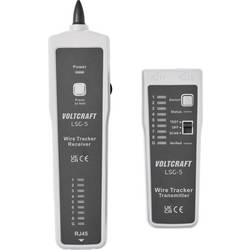
Leitungssucher VC-18799330 VOLTCRAFT LSG-5 Telekommunikation, NetzwerkDas VOLTCRAFT LSG-5 LAN Kabel-Suchgerät dient der Identifikation und Leitungsverfolgung von Telefon-, Ethernet- und Stromkabeln auf Längen von bis zu 1 km. Das 278 g schwere Messgerät bietet Messbuchsen für RJ11 und RJ45 und eignet sich durch den dualen Messzyklus-Modus für komplexe Netzwerkprüfungen. Umfangreiche Prüfmöglichkeiten Neben der Überprüfung der Ethernet-Kabelbelegung ermöglicht das Gerät die Prüfung auf offene Stromkreise und Kurzschlüsse. Zusätzlich lassen sich Gleichspannungen sowie Spannungspegel und Polarität messen. Anpassbare Testmodi Das Gerät bietet einen wählbaren schnellen und langsamen Testmodus für geschirmte und ungeschirmte Ethernet-Kabel. Der Status wird über 9 sequenzielle LEDs optisch sowie durch ein akustisches Signal dargestellt. Praxisgerechte Ausstattung Für den Einsatz in lauten Umgebungen verfügt das Gerät über einen Headset-Anschluss und eine einstellbare Lautstärke. Eine integrierte Batteriestandsanzeige informiert über den nötigen Wechsel der zwei mitgelieferten 9 V Batterien.39,99 €*Versand: 4,95 €Sichere Weiterleitung zum Anbieter
-
Kadare, Ismail: Der AnrufDer Anruf , Untersuchungen , Elektromotorenteile > Elektromotoren & -teile , Erscheinungsjahr: 20250129, Produktform: Leinen, Autoren: Kadare, Ismail, Übersetzung: Röhm, Joachim, Seitenzahl/Blattzahl: 192, Themenüberschrift: FICTION / Places / Europe, Keyword: Action; Anspruchsvolle Literatur; Boris Pasternak; Detektivgeschichte; Diktatur; Ein Buch von S. Fischer; Gulag; Herrschaft; Josef Stalin; KGB; Nobelpreis für Literatur; Ossip Mandelstam; Russland; Sowjetunion; Stalinismus; Telefon; Weltliteratur, Fachschema: Moskau / Roman, Erzählung~Zwischenkriegszeit / Roman, Erzählung~Literaturwissenschaft~Diktatur - Diktator~Totalitarismus, Fachkategorie: Biografien: Literatur~Memoiren, Berichte/Erinnerungen~Literaturwissenschaft: 1900 bis 2000~Moderne und zeitgenössische Belletristik~Historischer Roman~Belletristik: Themen, Stoffe, Motive: Liebe und Beziehungen~Belletristik: Themen, Stoffe, Motive: Politik~Belletristik in Übersetzung~Politische Führer und Führung~Politisches System: Totalitarismus und Diktatur, Interesse Alter: In Bezug auf das Erwachsenenalter, Warengruppe: HC/Belletristik/Romane/Erzählungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 205, Breite: 125, Höhe: 16, Gewicht: 259, Produktform: Gebunden, Genre: Belletristik,24,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche potenziellen Angriffsszenarien sollten bei der Entwicklung von IT-Sicherheitsmaßnahmen berücksichtigt werden?
Bei der Entwicklung von IT-Sicherheitsmaßnahmen sollten potenzielle Angriffsszenarien wie Phishing, DDoS-Angriffe und Malware-Infektionen berücksichtigt werden. Es ist wichtig, auch Insider-Bedrohungen und Social Engineering-Attacken in Betracht zu ziehen. Zudem sollten Schwachstellen in der Software und Hardware sowie unzureichende Zugriffskontrollen beachtet werden. **
-
Was sind typische Angriffsszenarien, die Unternehmen in der heutigen digitalen Welt berücksichtigen sollten?
Phishing-Angriffe, bei denen Mitarbeiter dazu verleitet werden, vertrauliche Informationen preiszugeben. Ransomware-Angriffe, bei denen Unternehmensdaten verschlüsselt und gegen Lösegeld freigegeben werden müssen. Social Engineering-Angriffe, bei denen Angreifer versuchen, durch Manipulation von Mitarbeitern Zugriff auf sensible Daten zu erhalten. **
-
Welche potenziellen Angriffsszenarien sollten Organisationen in Betracht ziehen, um ihre Sicherheitsvorkehrungen zu verbessern?
Organisationen sollten sich vor allem vor Phishing-Angriffen, Ransomware-Attacken und Datenlecks schützen. Durch regelmäßige Schulungen der Mitarbeiter, Implementierung von Multi-Faktor-Authentifizierung und regelmäßige Sicherheitsaudits können die Sicherheitsvorkehrungen verbessert werden. Zudem ist es wichtig, ein Incident Response Team zu etablieren, um im Falle eines Angriffs schnell reagieren zu können. **
-
Was sind typische Angriffsszenarien, denen Unternehmen in der heutigen digitalen Welt ausgesetzt sein könnten?
Typische Angriffsszenarien für Unternehmen sind Phishing-Attacken, Ransomware-Angriffe und Distributed Denial of Service (DDoS) Angriffe. Diese können zu Datenverlust, finanziellen Schäden und Reputationsschäden führen. Unternehmen müssen sich daher mit robusten Sicherheitsmaßnahmen und regelmäßigen Schulungen gegen solche Bedrohungen wappnen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.